La lecture utilise le lecteur YouTube, qui dépose des cookies.
Éducation
Quelqu'un savait 4 jours avant la panne PHP
YouTube5:43publiée le 24 oct. 2026
Description
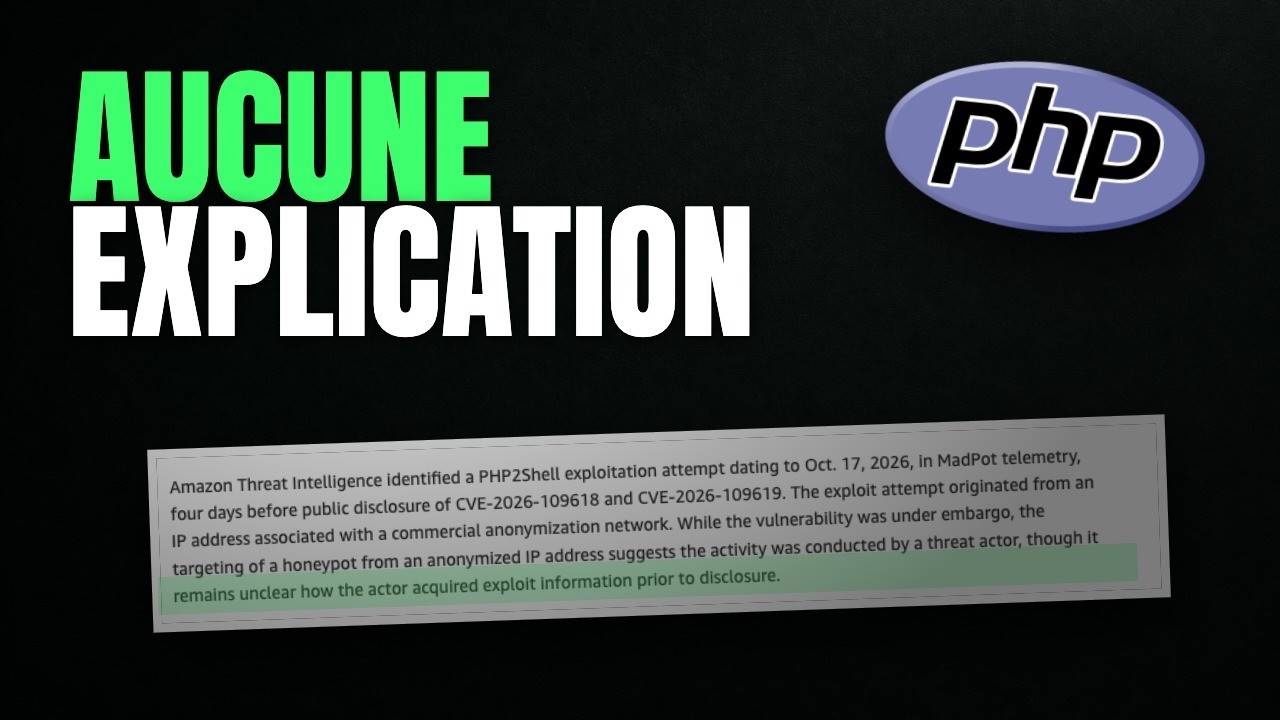
Le samedi 17 octobre 2026, quatre jours avant que le monde découvre PHP2Shell, quelqu'un essayait déjà de s'en servir. C'est Amazon qui l'écrit, noir sur blanc, sur son blog de sécurité : ses serveurs pièges (le réseau MadPot) ont enregistré une tentative d'attaque datée du 17, depuis une adresse d'anonymisation. Et cette phrase, qui ne lâche pas : « on ne sait toujours pas comment l'acteur a obtenu ces informations avant la publication ». Attention : une tentative sur un piège, pas une intrusion réussie. Cette nuit, j'ai repris le fil avec les vraies sources : le billet d'Amazon (CJ Moses), l'avis de la PHP Foundation, les deux messages postés sur Hacker News (la fuite du 20, puis les excuses de leur auteur), The Register, watchTowr et la CISA. J'en profite pour me corriger sur un point du premier épisode : le message de fuite n'a pas été supprimé, il est toujours en ligne. Reste la seule question qui compte : qui savait avant ? Voici la vraie histoire des quatre jours d'avance. 🔗 Orange et sites down : Il s'est passé quoi le 21 octobre 2026 ? : https://www.youtube.com/watch?v=og_OLja5sL8 🔗 PHP est-il vraiment mort ? : https://www.youtube.com/watch?v=NwuWpDah6nU 📧 Contact pro : contact@codingbiceps.com 🌐 Le site : https://codingbiceps.com #PHP #cybersécurité #PHP2Shell #faille #codingbiceps [00:00:00]: Intro : quelqu'un savait quatre jours avant [00:00:38]: Le piège d'Amazon (MadPot) et la tentative du 17 [00:01:41]: L'embargo : à quoi ça sert, et pourquoi il a craqué [00:03:01]: Alors, qui savait ? Les dates, les pistes, l'honnête « on ne sait pas » [00:04:16]: Où on en est : Cloudflare, watchTowr, la CISA, les impôts [00:04:52]: Fin Sources : Amazon AWS Security Blog, « Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot » (CJ Moses, 21/10/2026) · PHP Foundation, note de sécurité du 21/10 · Hacker News, posts de petecooper (20/10 et 22/10), vérifiés via l'API officielle · The Register (22/10) · Infosecurity Magazine · BleepingComputer · watchTowr · CISA (alerte du 21/10 et catalogue KEV) · Cloudflare, cité par The Register · analyse Shattered · part de PHP sur le web : W3Techs. Captures de pages et de posts publics citées à titre d'information, sources affichées à l'écran. Posts et pages montrés : X (@watchtowrcyber, Matthew Prince @eastdakota, @InfraWatchHQ) · Reddit r/cybersecurity · Hacker News (menomatter, paxy) · php.net, avis de sécurité du 21/10 · php2shell.com (Wiz Research, OpenAI, Calif) · Internet Archive, Wayback Machine (message de fuite sur HN) · YouTube (vidéo précédente). Extraits vidéo, sans leur son, cités à titre d'information : TF1, Le 20H du 21/10 · AWS Events, re:Invent 2025 (SEC311) · Matt Johansen (@mattjay, X) · BFM Business, 22/10. Voix : clone de la voix du créateur (ElevenLabs). Images de l'auteur générées par IA.
Critiques 0
Tes mots pour la décrire
Facultatif, même sans critique
0 / 5 000